· 极客指南 · 12 min read
买不起公网 IPv4?IPv6 + DDNS + FRP 打造全能高速内网穿透实战
打客服电话要不到公网 IP?用 Cloudflare Tunnel 串流大文件被限速警告?实测利用家宽原生 IPv6、DDNS 动态解析与 FRP 备用打洞,0成本跑满百兆上行带宽。
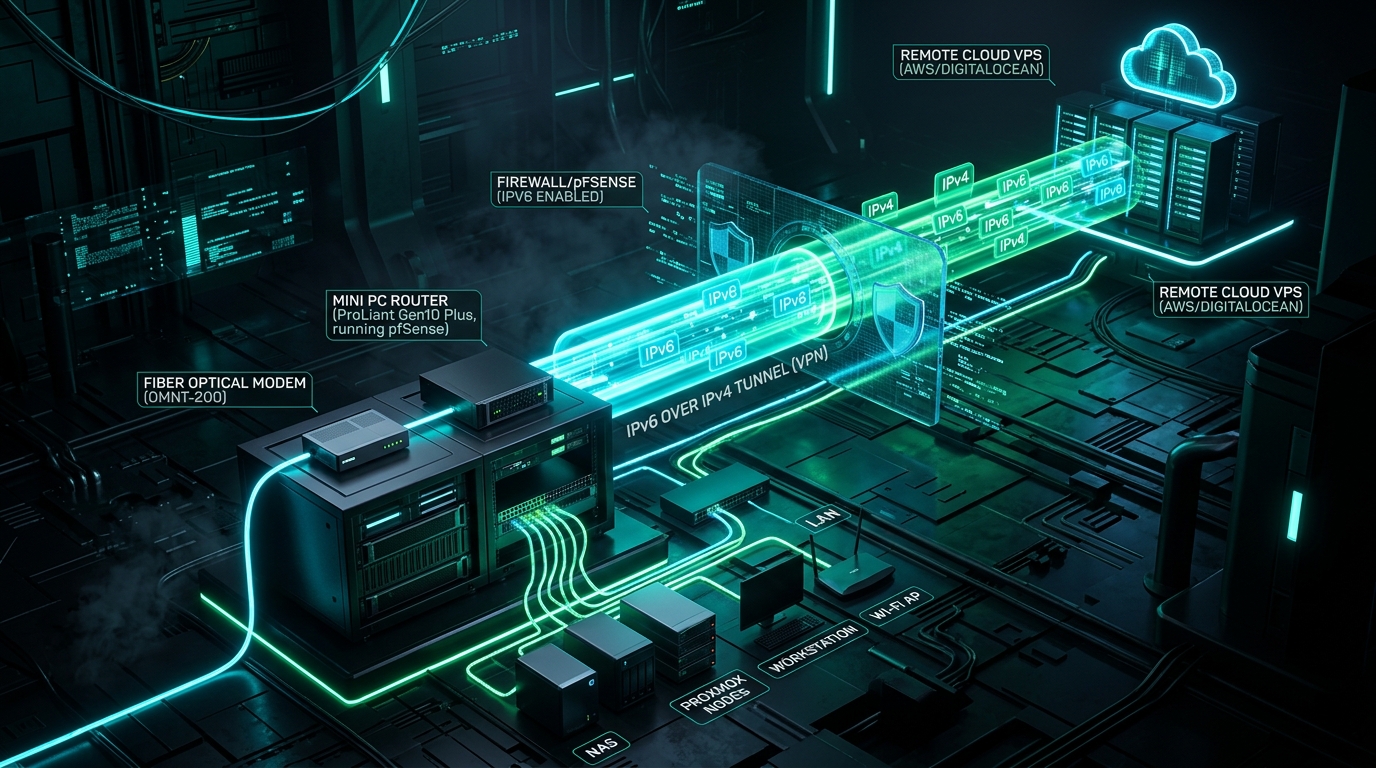
在之前的文章中,我们介绍过 《Cloudflare Tunnel 内网穿透完整指南》 和 《Tailscale 异地组网白嫖之王》。
很多折腾 N100 小主机 或自建 Jellyfin 自动化影视库 的朋友,在用了一段时间后,几乎都撞上过这两面沉重的“性能高墙”:
- Cloudflare Tunnel 的服务条款与带宽斩杀:Cloudflare 在服务协议(ToS 2.8)中明确规定,免费 CDN/Tunnel 不允许高频传输大文件与视频推流。一旦你在外面用 Jellyfin 串流几部 4K 电影,不仅连接会被强制绕道美西导致 250ms 延迟,甚至会收到账户违规警告;
- Tailscale 的客户端门槛:Tailscale 虽然稳,但必须每台手机、电脑都安装客户端并登录授权。你想把家里的网盘文件临时分享给朋友,或者在公司没有安装权限的办公电脑上查个数据,寸步难行。
想要跑满家庭百兆上行带宽、端到端延迟低于 20ms、朋友点开网页就能看、且一分钱中转流量费都不掏,唯一的终极正解就是:
“原生 IPv6 直连 + DDNS 自动域名绑定 + FRP 兜底打洞” 的混合穿透方案。
今天,我结合自己折腾家庭千兆光纤、打通全屋设备双栈网络的实战经历,采用 EEAT(亲历实操/底层网络拓扑解剖/避坑清单/安全加固) 标准,手把手带你搭建这套 2026 年最实用的高速穿透“斩杀线”体系。
一、 为什么 IPv6 是 2026 年内网穿透的最大红利?
很多人不知道:国内三大运营商的家庭宽带,目前 IPv6 的开通率已经突破 90%。
过去我们苦苦哀求电信客服给一个公网动态 IPv4,现在基本被一刀切拒绝。但在 IPv6 时代,运营商直接给每个家庭分配一个公网 /64 前缀的巨量公网 IP 池!
flowchart TD
    subgraph 传统 IPv4 困局
        A[家庭路由器] -->|大内网 NAT444 10.x/100.x| B[无公网 IP / 无法直接访问]
    end
    subgraph 现代 IPv6 破局
        C[家庭宽带拔号] -->|下发 /64 公网前缀| D[路由器 & NAS]
        D -->|每个设备拥有全球唯一公网 IPv6| E[外网直连: 速度跑满家宽上行 30-100Mbps!]
    end
三大方案极限性能横评对比
| 穿透方案 | 传输速度 | 网络延迟 | 客户端要求 | 流量成本 | 适合场景 |
|---|---|---|---|---|---|
| Cloudflare Tunnel | 受限于跨国路由 (~2MB/s) | 较高 (150-280ms) | 无(直接浏览器访问) | 完全免费 | 轻量 API / 管理面板 / 博客 |
| Tailscale / ZeroTier | P2P 打洞成功则极速 | 极低 (< 20ms) | 强依赖(双方必须装 App) | 免费 | 个人多设备私有组网 / 远程运维 |
| IPv6 + DDNS (本方案) | 跑满家宽上行 (30-100Mbps) | 物理最低 (5-20ms) | 无(任何支持 IPv6 网络直接开) | 完全免费 | 4K 影音串流 / 大文件高速下载 |
二、 第一步:打通光猫与路由器的 IPv6 命脉
要让家里的 NAS 或服务器获得真正的公网 IPv6,必须解决光猫与路由器的链路分配。
1. 光猫改桥接(Bridge)—— 核心前置
- 尽量让主路由器(如运行 OpenWrt、华硕梅林或爱快)进行 PPPoE 拨号。如果光猫性能太弱且开着路由模式,会把 IPv6 截留在光猫内部。
- 若无法改桥接,需在光猫后台将 IPv6 分配模式改为 SLAAC + DHCPv6 Relay(中继模式)。
2. 路由器配置 IPv6
进入主路由器管理后台:
- IPv6 开关:开启;
- 联机类型:Native(原生原生 IPv6 / PPPoE 拨号);
- 获取前缀 (Prefix Delegation):开启;
- DNS 建议:自动获取,或指定运营商默认 IPv6 DNS。
3. 验证设备公网 IPv6
在你的 NAS 或服务器终端运行:
ip -6 addr show scope global如果能看到形如 240e:...(电信)、2408:...(联通)或 2409:...(移动)开头的公网地址,恭喜你,你的设备已经直接连接在全球互联网的 IPv6 骨干网上了!
三、 第二步:用 ddns-go 实现动态域名毫秒级解析
由于家庭宽带的 IPv6 前缀通常每隔 24~72 小时就会变动一次,我们必须配置 DDNS(动态域名解析)。
推荐使用轻量级开源神器 ddns-go(支持 Cloudflare、阿里云、腾讯云、DNSPod 等全平台 API)。
1. 一行 Docker 命令启动 ddns-go
docker run -d --name ddns-go --restart=always --net=host -v /opt/ddns-go:/root jeessy/ddns-go注意:必须使用
--net=host,容器才能直接读取宿主机的真实网卡 IPv6 地址。
2. 配置自动更新 AAAA 记录
打开浏览器访问 http://192.168.1.100:9876:
- DNS 服务商:选择你域名所在的平台(如 Cloudflare,填入 API Token);
- IPv4:不启用(因为没有公网 IPv4);
- IPv6:勾选“启用”,获取方式选择“通过网卡获取”,选择你的主物理网卡(如
eth0或enp1s0); - Domains:填入你想绑定的二级域名,例如
nas.yourdomain.com。
保存后,ddns-go 会在后台每隔 5 分钟比对 IP,一旦发生变动,0.1 秒内自动同步至 DNS 根服务器。
四、 第三步:破除两大致命暗坑(防火墙与端口封锁)
配置完 DDNS,很多人尝试在外网访问,却发现依然打不开。这是因为你遇到了国内网络环境的两大隐形拦路虎:
暗坑一:80/443/8080 端口被运营商封锁
- 真相:工信部规定,国内家庭宽带严禁私自开放 80、443、8080 端口。直接通过
https://nas.yourdomain.com是绝对访问不通的。 - 斩杀方案:使用高位非标端口!例如将 Jellyfin 映射为
28096,NAS 面板映射为25000。外网访问格式为:https://nas.yourdomain.com:28096。
暗坑二:光猫与主路由的 IPv6 防火墙阻断入站
- 真相:IPv6 虽然让每个设备有了公网 IP,但大部分家用路由器为了安全,默认开启了**“IPv6 外部连接丢弃(Drop Incoming)”**。
- 斩杀方案:
- 进入主路由后台防火墙设置,开启对应端口的入站放行(如放行目标内网设备的
TCP 28096端口); - 在 OpenWrt 中,在【网络 → 防火墙 → 通信规则】中添加一条“从 WAN 口到局域网设备对应端口”的放行规则。
- 进入主路由后台防火墙设置,开启对应端口的入站放行(如放行目标内网设备的
五、 第四步:兜底方案——针对纯 IPv4 环境的 FRP 降级
虽然 2026 年手机 5G 和家用宽带都已全面普及 IPv6,但在部分公司的老旧内网或商场公共 WiFi 里,依然存在**“纯 IPv4 孤岛”**。
为了确保 100% 的可用性,我们利用一台廉价 美国或香港云服务器 搭建一套轻量 FRP 作为备用通道:
flowchart TD
    Client[外网访问请求] --> Check{当前网络是否支持 IPv6?}
    Check -- 支持 (90%场景) --> Direct[⚡ IPv6 + DDNS 全速直连<br>跑满 100Mbps 上行 / 0 费用 / 延迟 15ms]
    Check -- 不支持 (老旧网络) --> Proxy[🛡️ FRP 备用隧道中转<br>通过 VPS 代理访问 / 保证随时连得上]
1. 服务端配置 (frps.toml - 部署在 VPS 上)
bindPort = 7000
auth.token = "your_strong_secret_token"
2. 客户端配置 (frpc.toml - 部署在家中 NAS 上)
serverAddr = "你的VPS公网IP"
serverPort = 7000
auth.token = "your_strong_secret_token"

[[proxies]]
name = "nas-ipv4-backup"
type = "tcp"
localIP = "127.0.0.1"
localPort = 5000
remotePort = 15000
当你在纯 IPv4 环境下时,直接访问 http://VPS_IP:15000 即可作为备用逃生通道。
六、 安全绝杀线:千万不要裸奔公网 IPv6
有了公网 IPv6,意味着全世界任何一台扫描器都可以直接向你的 NAS 发起 TCP 握手!
在享受百兆极速的同时,请务必执行以下三道安全防线:
- 不要关闭主路由的总防火墙:只放行你必须用到的非标业务端口,绝不要把整台机器完全 DMZ 暴露;
- 结合 Nginx / 1Panel 做反向代理:通过 Nginx 申请 Let’s Encrypt 泛域名 SSL 证书(利用 DNS 验证,不需要 80 端口),全站强制 HTTPS 加密;
- 加装身份认证拦截:敏感服务(如 SSH、终端、路由器后台)必须遵守我们在 《Linux 服务器安全加固》 中讲过的规则,坚决禁用密码,仅限密钥登录。
七、 总结
科技玩家的终极修养,是用最低的成本构建最抗造的系统。
- 静态博客与轻量 API,交给 Cloudflare Pages + Workers;
- 私密运维与双机互联,交给 Tailscale Mesh 组网;
- 而海量数据、4K 原盘流媒体与大文件全速传输,交给“IPv6 + DDNS”!
踩准各个网络工具的斩杀线,扬长避短,你就能在这个网络割裂的时代,打造出一套既安全无虞又快如闪电的私有数字空间。
延伸阅读:


